サイトが乗っ取られたらクレジットカード番号も漏れる?ほぼ関係ない理由と、ひとつの例外
PHPの重大な穴(PHP2Shell)の対応をしていたとき、こんな疑問が浮かびました。
「もしサイトが乗っ取られたら、クレジットカードの番号も漏れたりするのかな?たぶん関係ないと思うけど」
結論から言うと、ほとんどの場合は関係ありません。 ただし、ひとつだけ大事な例外があります。
ふつう、カード番号はサイトに保存されていない
いまの小さなサイトやネットショップでは、カード番号は次のような場所で入力されます。
- Stripe
- PayPal
- 決済代行会社の画面
お客さんがカード番号を打つのは、決済会社の画面です。
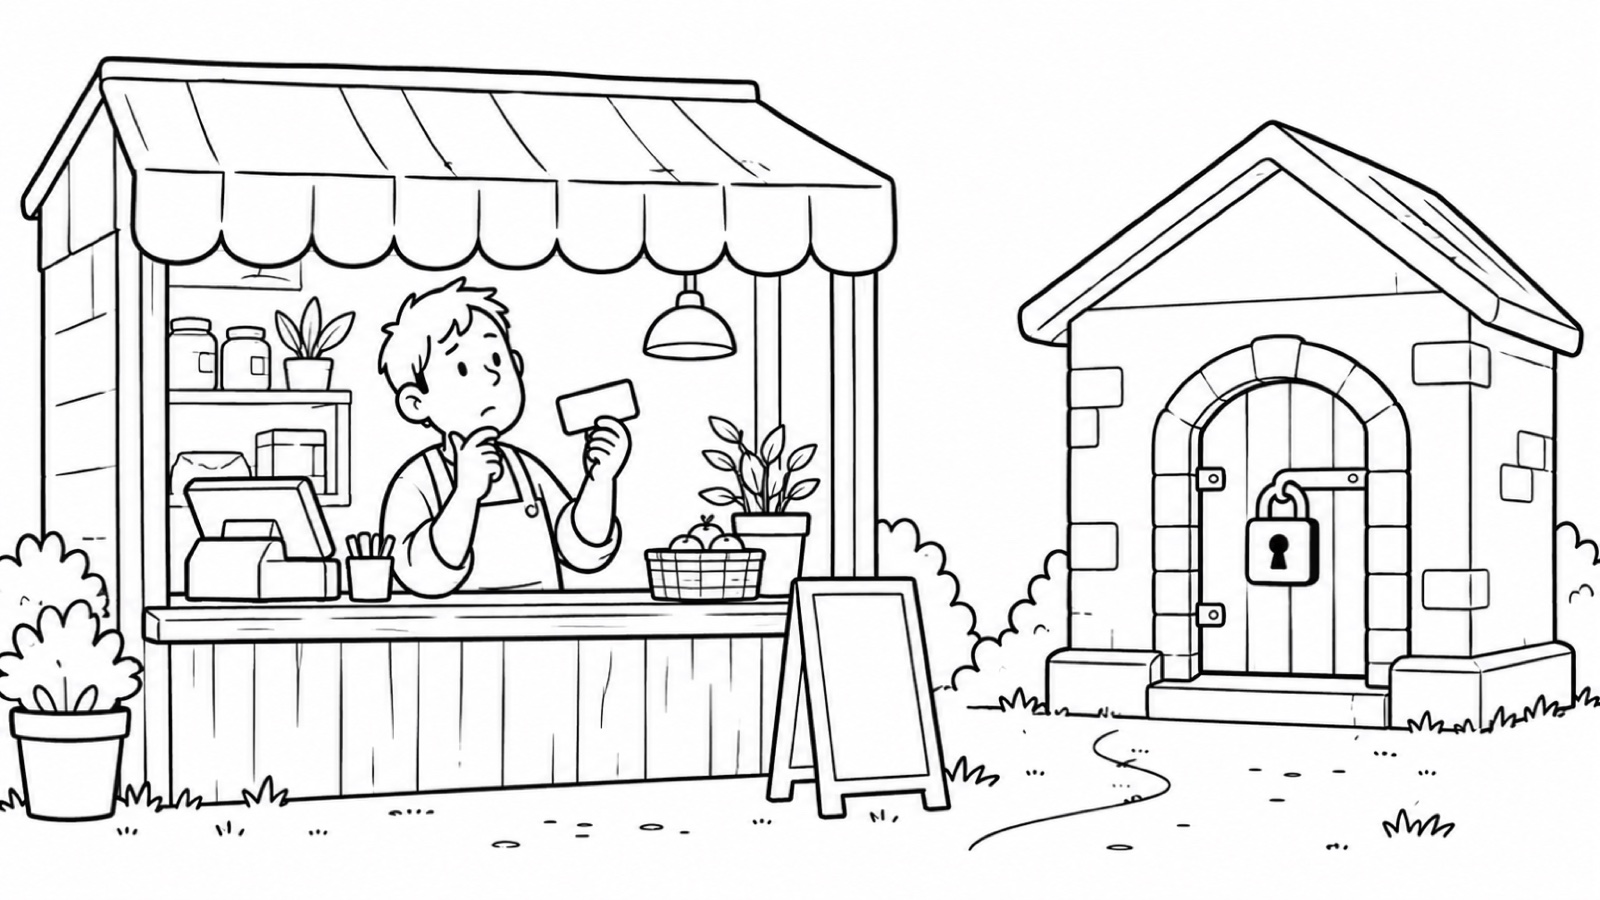
サイトのサーバーには、カード番号そのものは届きません。保存もされません。
保存されていないものは、乗っ取られても盗まれません。
これが「ほぼ関係ない」理由です。
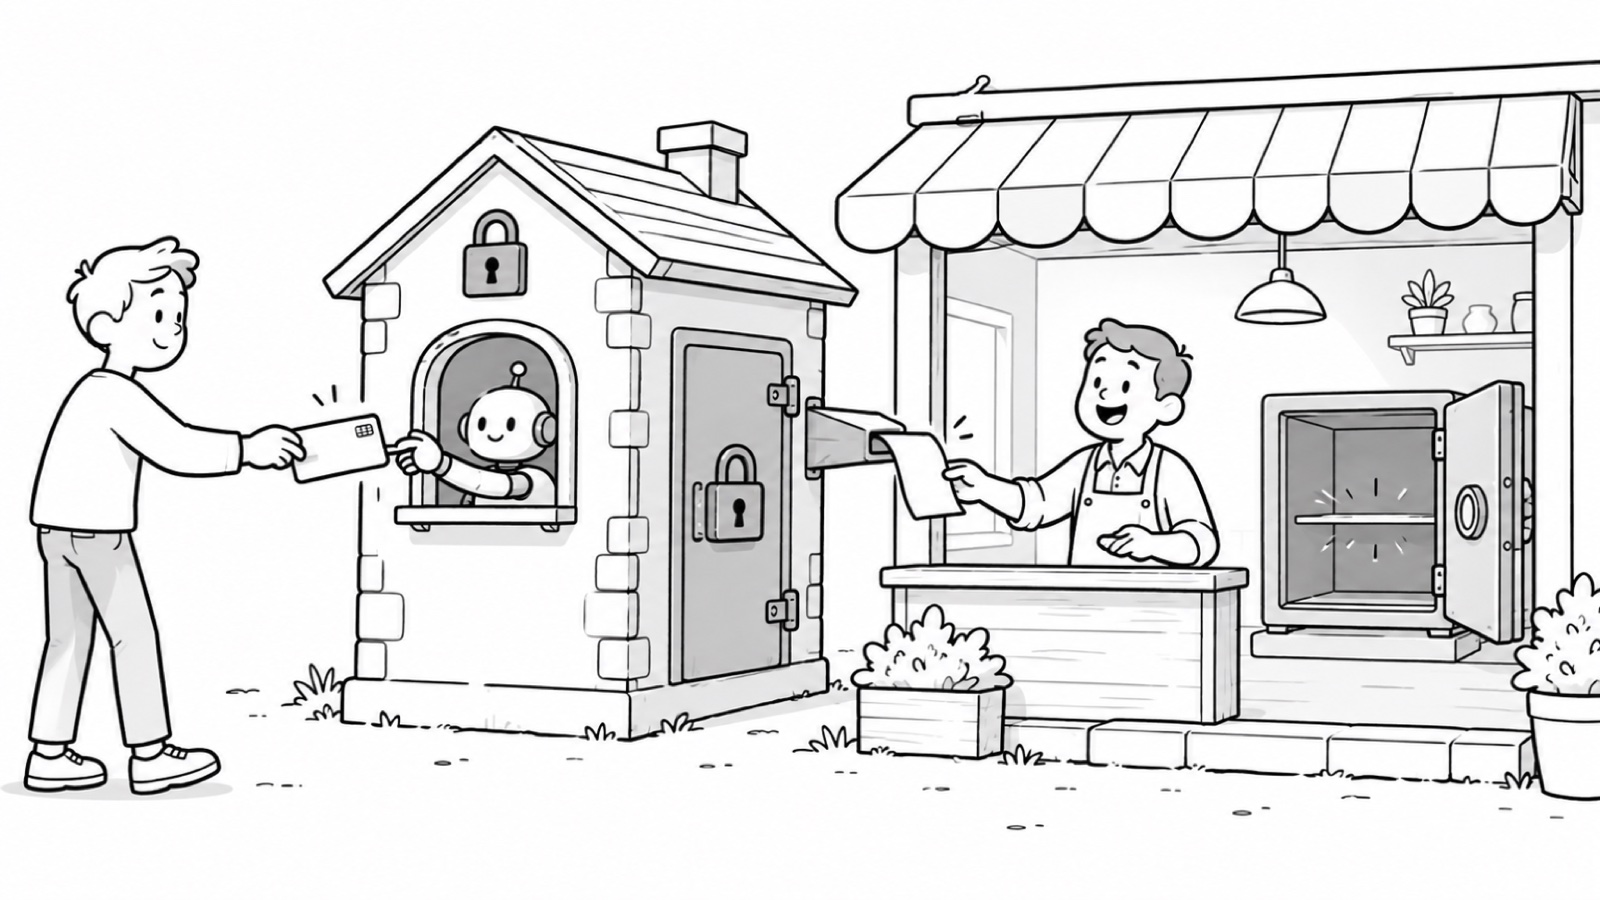
例外:サイトの画面の中で入力させている場合
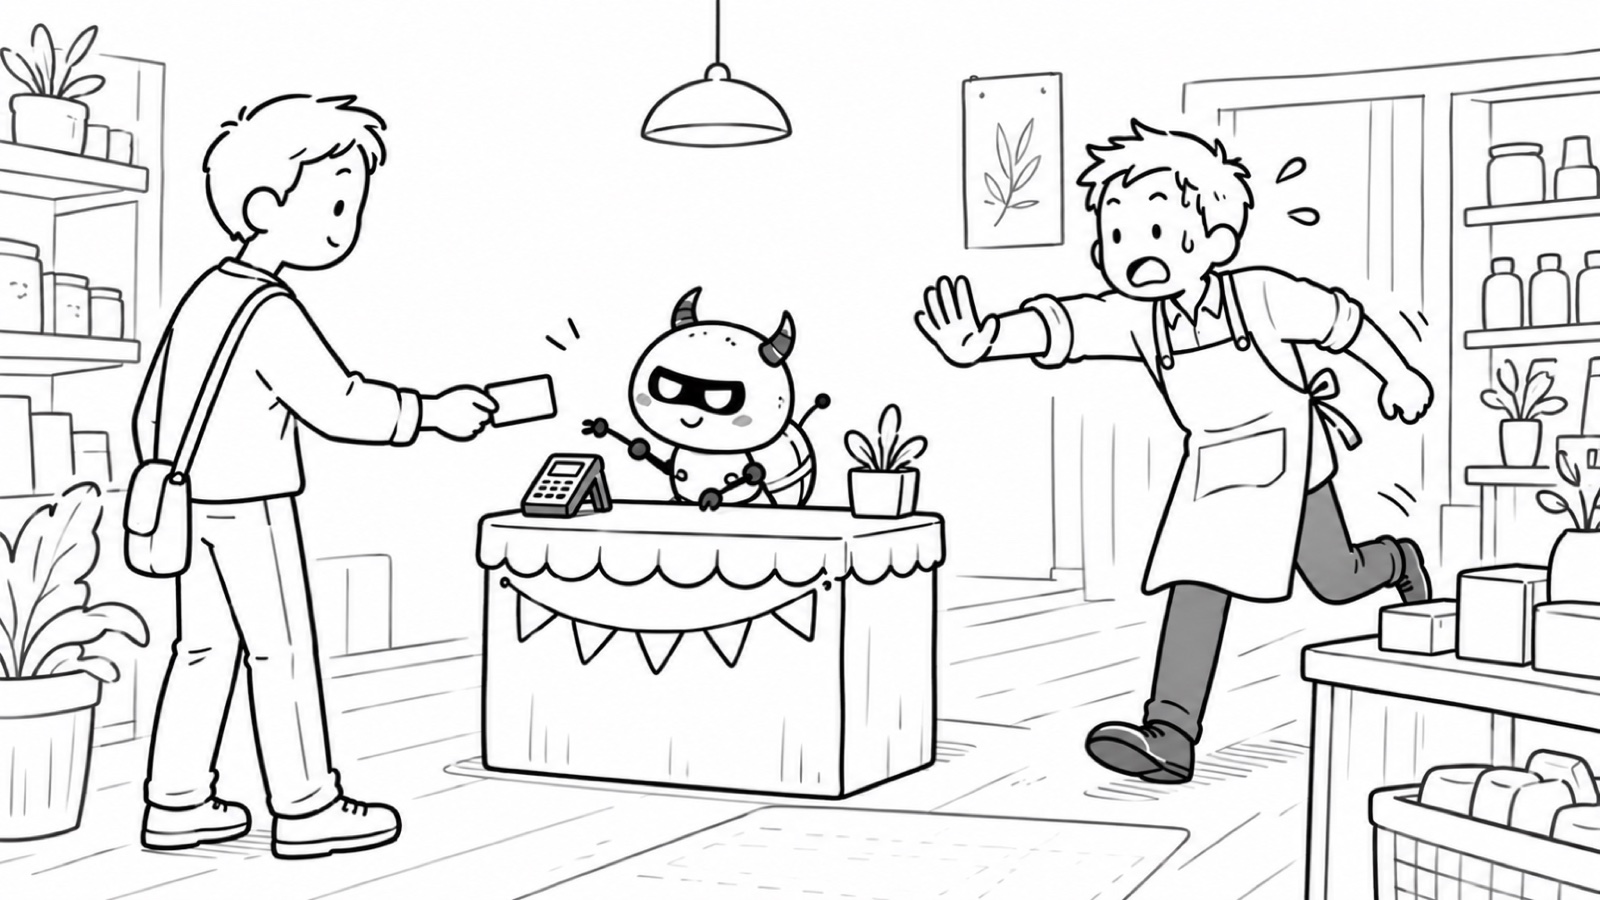
危ないのは、カード番号の入力欄が、サイトのページの中にある形です。
この場合、犯人はサイトを乗っ取ったあと、そのページにこっそり「盗み取る仕掛け」を埋め込みます。
お客さんがカード番号を打つと、決済会社に送られる前に、横から写し取られてしまいます。
ポイントは、保存していなくても盗まれるということです。
入力したその瞬間に持っていかれるので、「うちはカード番号を保存していないから大丈夫」は通用しません。
| 決済の形 | 乗っ取られたときの心配 |
|---|---|
| 決済会社の画面に移ってから入力する | ほぼなし |
| サイトのページの中で入力する | 入力した瞬間に盗まれるおそれ |
ネットショップを持っている方は、支払いのとき、画面が決済会社に移るか、サイトの中で入力させているかを一度確かめておくと安心です。
カードより現実的な心配
カード番号よりも、実際に漏れやすいのはこちらです。
- 問い合わせフォームに送られた内容(名前・電話番号・メールアドレス・住所)
- 会員登録している人の情報
- WordPressのログイン情報
これらはサイトのサーバーやデータベースに保存されていることが多く、乗っ取られれば読まれてしまいます。
できること
- サイトのソフト(WordPress・プラグイン・PHP)を最新にしておく
- 使っていないフォームや会員機能は止める
- 決済は、決済会社の画面に移る形を選ぶ
今回のPHPの穴について、自分のサイトで何ができるかは、こちらにまとめました。
TAG