小さなサイトでも狙われる?誰が何のためにWebサイトを攻撃するのか
2026年10月、PHPに重大な穴(通称PHP2Shell)が見つかりました。
対応に追われながら、ふと素朴な疑問がわきました。
「そもそも、誰が何のために悪さをするんだろう?」
家族の写真を載せているだけのブログや、町のお店のホームページ。
そんな小さなサイトを狙って、何の得があるのか。調べてみると、答えはわりとはっきりしていました。
狙っているのは「人」ではなく「プログラム」
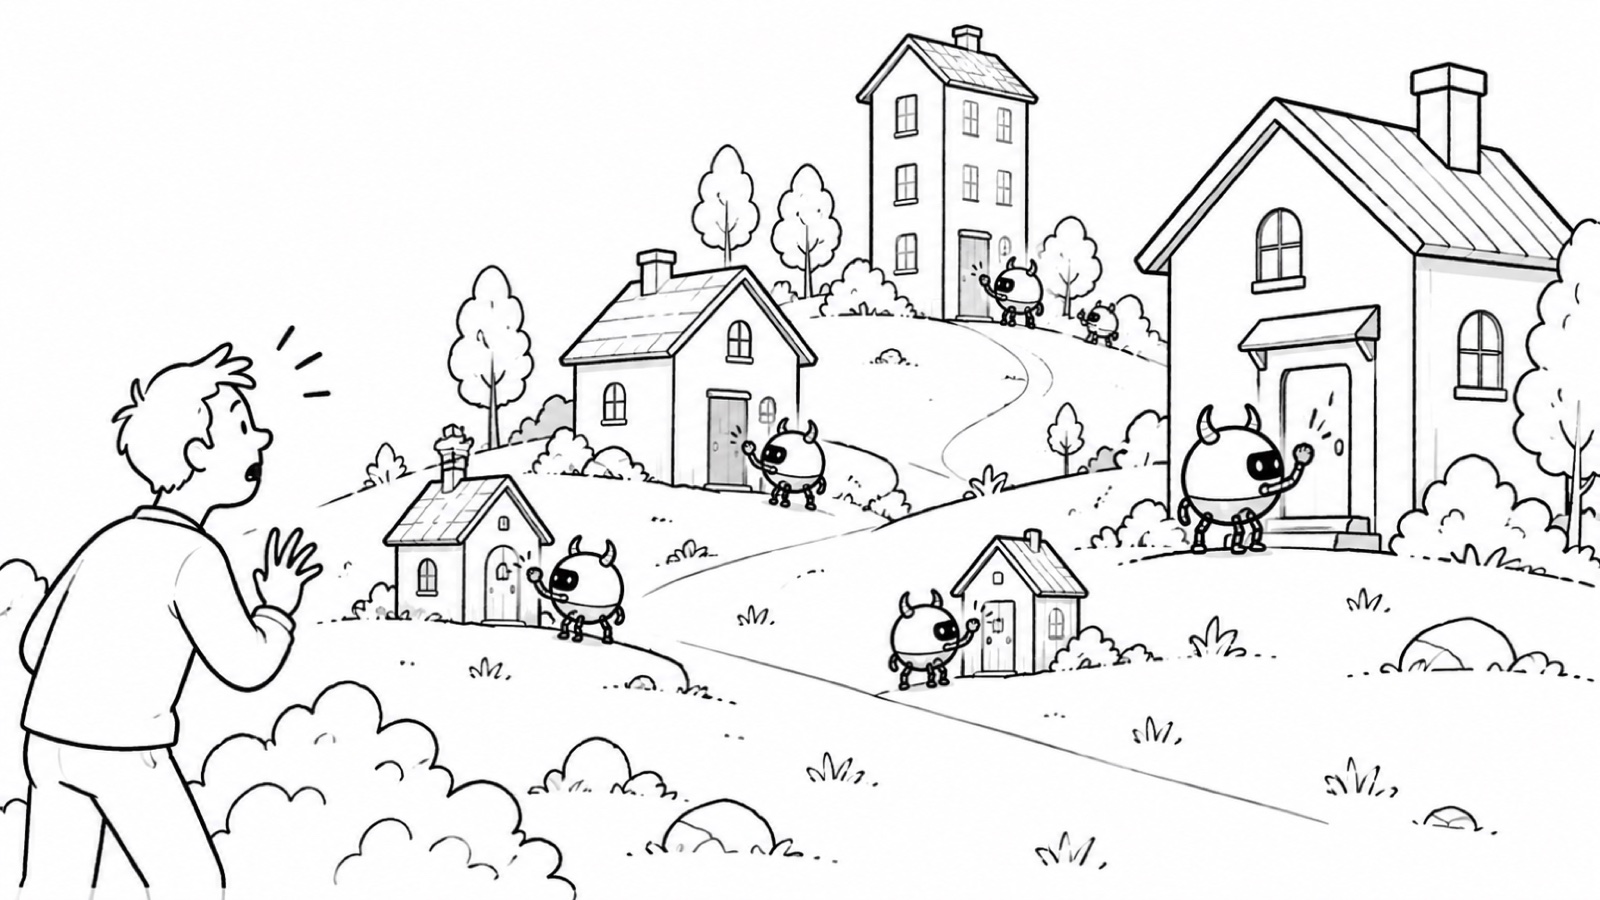
ほとんどの攻撃は、特定の誰かが「このサイトを狙おう」と決めて行うものではありません。
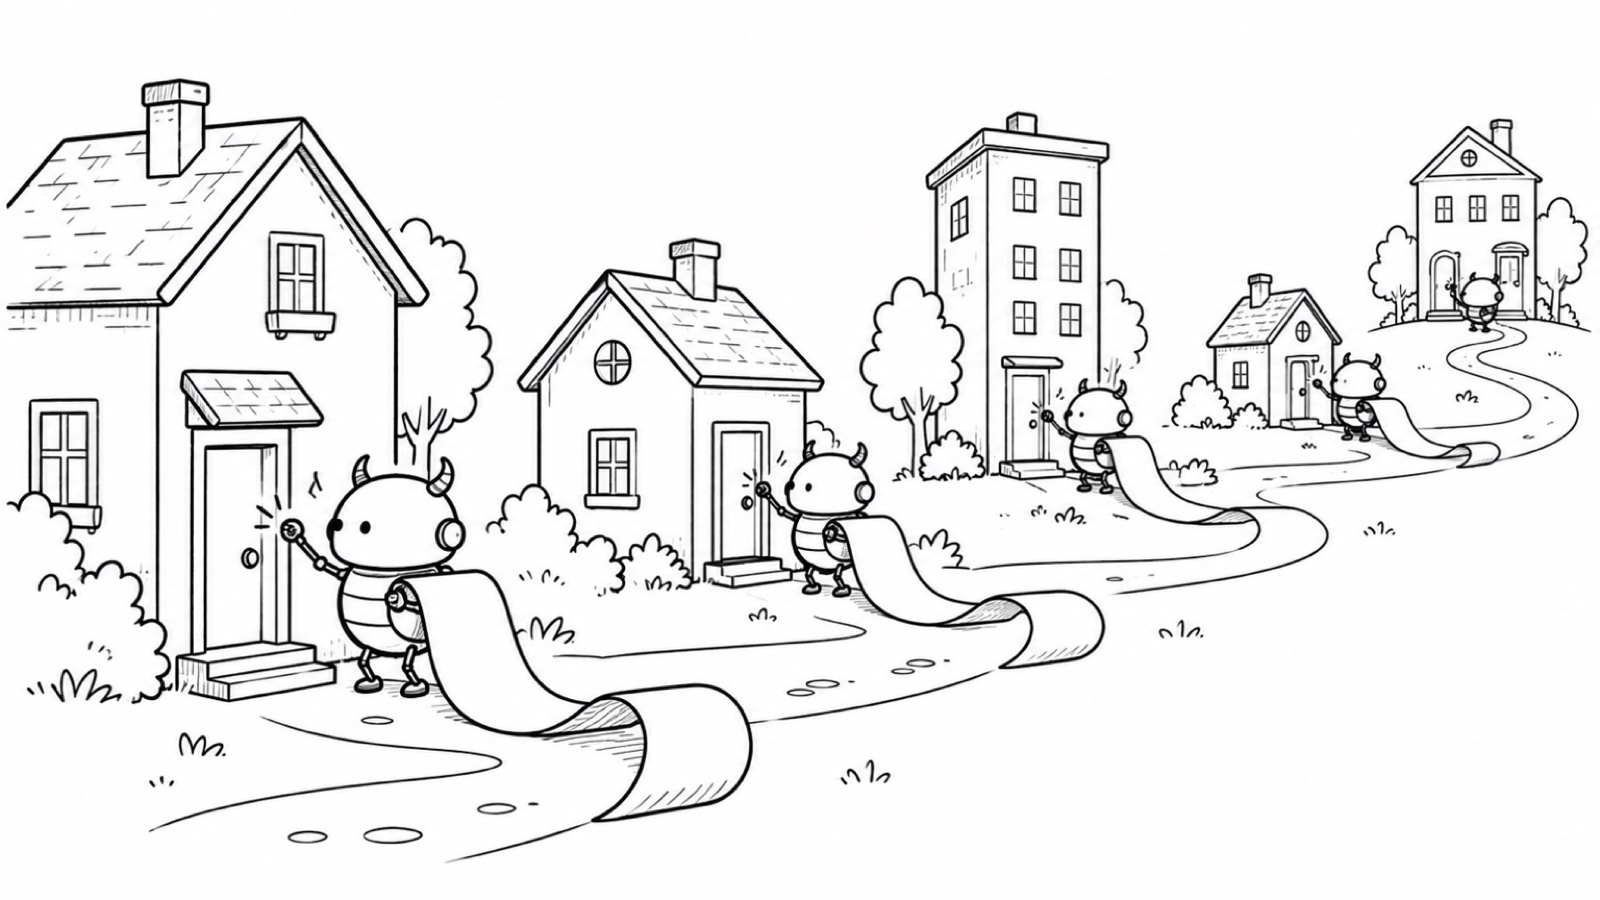
自動で動くプログラム(ボット)が、世界中のサイトを片っぱしから叩いて回っています。
穴のある版のサイトを見つけたら、自動で入り込む。
そこに「大きいサイトか、小さいサイトか」の区別はありません。
むしろ、手入れがされていない小さなサイトほど、入りやすい的になります。
「うちは小さいから狙われない」は、残念ながら通用しないのです。
誰がやっているのか
中心は、お金を目当てにした犯罪グループです。
さらに、攻撃用の道具が出回ると、技術のない人でもまねできるようになります。
大きな穴が公表されたあとに攻撃が一気に増えるのは、このためです。
何のために乗っ取るのか
乗っ取ったサイトは、お金に換えられます。主な使い道はこんな感じです。
| 目的 | 中身 |
|---|---|
| 踏み台にする | 乗っ取ったサーバーから迷惑メールを送ったり、別のサイトを攻撃したりする |
| 詐欺サイトへ飛ばす | 訪れた人を、怪しい通販や偽の当選画面へ連れていく |
| 検索を荒らす | 怪しいページを大量に埋め込み、Googleの評価を横取りする |
| 情報を盗む | 問い合わせフォームの中身、会員情報、パスワードなど |
| 仮想通貨を掘らせる | サーバーの力を勝手に使って、お金をかせぐ |
| 身代金を取る | データを使えなくして、元に戻す代わりにお金を求める |
どれも、サイトの持ち主ではなく、サイトの「場所」や「信用」や「計算する力」が目当てです。
小さなサイトでも、場所と信用と計算する力は持っています。だから狙われます。
小さなサイトの持ち主が困ること
たとえば家族ブログなら、
- 写真や生活のようすを抜き取られる
- 家族が見ている画面が、気づかないうちに詐欺サイトにつながっている
- サーバー会社から「迷惑メールを出している」と止められる
といったことが起こりえます。
大事なのは「狙われるか」より「穴をふさいでおくこと」
相手が自動のプログラムなら、こちらの考え方もシンプルになります。
狙われるかどうかを心配するより、穴をふさいでおく。
- WordPressとプラグインを最新にする
- サーバーのPHPの版を確かめる(サポートの終わった古い版のままにしない)
- 大きな穴が公表されたら、すぐ自分のサイトを確かめる
ボットは、鍵の開いている家から順に回ります。
鍵を閉めておけば、たいていは素通りしていきます。
今回のPHPの穴について、自分のサイトで何ができるかは、こちらにまとめました。
TAG