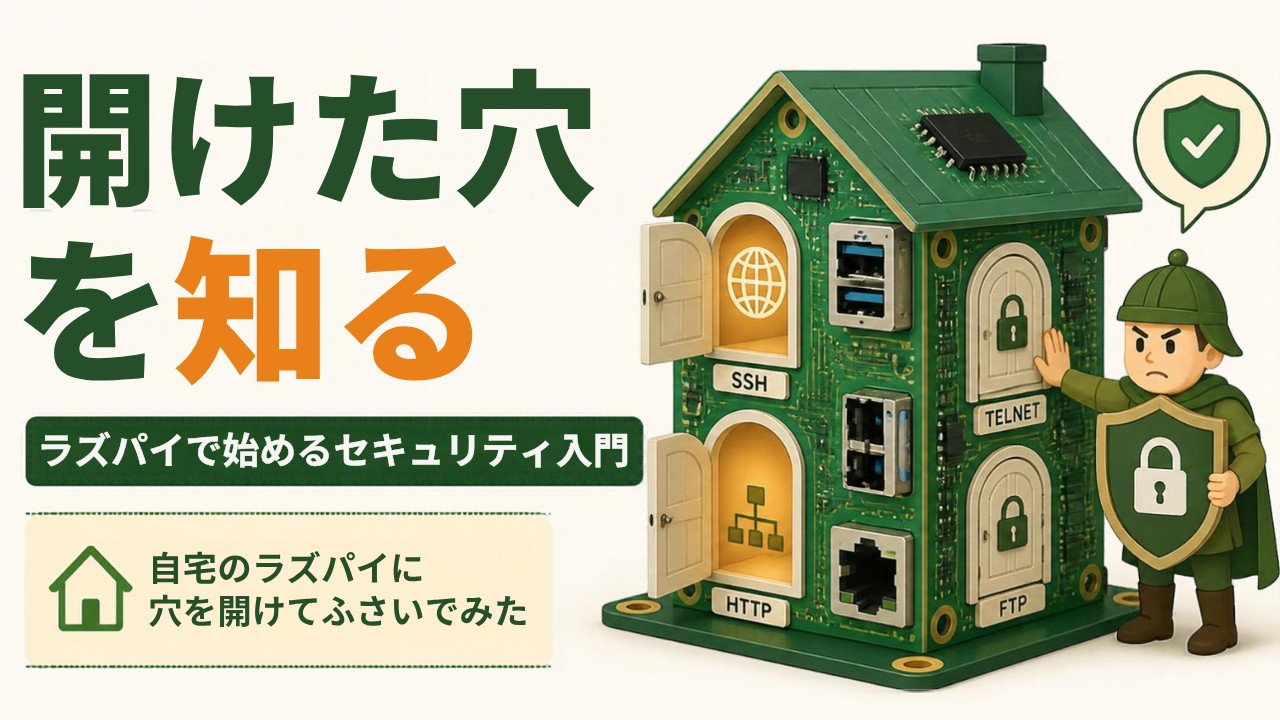
自宅のラズパイに穴を開けて、ふさいでみた。セキュリティは「開けた穴を知る」ことから始まる
この記事でわかること
自宅のラズパイを外から使いたくてルーターに穴を開け、不安になってファイアウォールでふさぐまでの体験談です。セキュリティの入口は「自分がどこに穴を開けているかを知ること」でした。
「セキュリティ」と聞くと、専門家の難しい仕事に聞こえるかもしれません。
私も最初はそう思っていました。でも、自宅のRaspberry Pi(ラズパイ)をサーバーにして遊んでいるうちに、気づいたら「守る」ための作業に手をつけていました。
この記事では、そのときに実際にやったこと、つまずいたことを順番に書いてみます。
外からラズパイを使いたくて、ルーターに穴を開けた
きっかけは、とても単純でした。
ラズパイでWebサーバーを作り込んでいるうちに、「これ、わざわざ別のサーバーにデプロイしなくても、このまま公開できるのでは?」と思ったんです。外出先から自宅のラズパイに入れたら便利だな、とも思いました。
そこで、ルーターの「ポート開放(ポートフォワーディング)」を設定しました。外から来た通信を、家の中のラズパイに通すための設定です。
SSH、Web(HTTP・HTTPS)、それにマインクラフトのサーバー。気づけば、開けたポートはいくつにも増えていました。
ある日、開けたポートを表に書き出して整理してみて、少しぞっとしました。
「これ、全部インターネットから入れる入口なんだよな」
便利にするために開けた穴は、そのまま誰かが入ってこられる入口でもあります。
鍵の話で、思いっきりつまずいた
SSHで外からつなぐようになって、パソコンの中の known_hosts というファイルを開いてみました。長い文字列が並んでいて、AIにこう聞きました。
これは秘密鍵?
答えは「いいえ、これは接続先サーバーの身分証のようなもの(ホスト鍵)です」でした。
そこで、さらに聞きました。
秘密鍵も公開鍵もなくても、SSHできてますけど……
これが大事な気づきでした。鍵がなくても入れていたのは、パスワードだけでログインできる設定のままだったからです。
パスワードだけで入れるということは、外から何度もパスワードを試されたら、いつか当たってしまうかもしれない、ということです。
生徒さんのラズパイには、ファイアウォールがなかった
教室の生徒さんのラズパイを設定していたときのことです。
ファイアウォール(通信の門番)の状態を確認しようとして ufw と打ったら、こう返ってきました。
ufw: command not found
軽いラズパイOS Liteを入れていたので、ファイアウォールの管理ツールが最初から入っていなかったんです。
そこで ufw を入れて、必要なポートだけを許可してから有効にしました。
sudo apt install ufw
sudo ufw allow 22/tcp
sudo ufw enable
sudo ufw status
ufw status で「何が開いていて、何が閉じているか」が一覧で見えたとき、ようやく自分の機械の入口を把握できた気がしました。
やってみてわかった「守る」の順番
ここまでやってみて、守るための作業には順番があるとわかりました。
- 開けた穴を知る:ルーターとラズパイで、どのポートが開いているかを一覧にする
- 入口を絞る:ファイアウォールで、必要なポートだけを許可する
私が実際にやったのは、この2つまでです。どちらも、教科書を読んで覚えたものではありません。「便利にしたい → 不安になる → 調べてふさぐ」をくり返すうちに、自然と身についたものです。
調べていくと、この先にもやることがあるとわかりました。ここは、これから試したいと思っています。
- 鍵にする:パスワードログインをやめて、鍵でログインする設定(鍵認証)に切り替える
- 見張る:ログインに何度も失敗した相手を、自動で締め出す(
fail2banというソフト)
特に「鍵にする」は、さきほどの「鍵がなくてもSSHできている」状態を卒業するための一歩です。
いま、守れる人が求められている
IPA(情報処理推進機構)が2026年1月に発表した「情報セキュリティ10大脅威 2026」では、組織向けの1位は「ランサム攻撃による被害」。11年連続でランク入りし、今年も1位でした。そして3位に、「AIの利用をめぐるサイバーリスク」が初めて入りました。
攻撃する側も、AIを使い始めています。一方で、中小企業では専任の担当者を置けないことも多く、「仕組みがわかっていて、わかりやすく説明できる人」はまだ足りていないと感じます。
ラズパイで穴を開けて、ふさいだ経験は、その入口になると思っています。
この先に進みたくなったら、安全な環境で「攻撃する側の考え方」を体験できるCTF(Capture The Flag)や、CompTIA Security+、情報処理安全確保支援士などの資格もあります。
おわりに
セキュリティは、最初から完璧な設定を覚えることではないと思います。
まずは、自分がどこに穴を開けているかを知ること。そこから始めれば、ひとつずつ理由のある対策ができるようになります。
樫の森AIスクールでは、これまでラズパイを使ったLinuxの授業で、SSH接続やファイアウォールの設定を、生徒さんと一緒に実際に手を動かしながら試してきました。「ネットワークやサーバーの仕組みを、自分の手で確かめながら学びたい」という方は、お気軽にご相談ください。